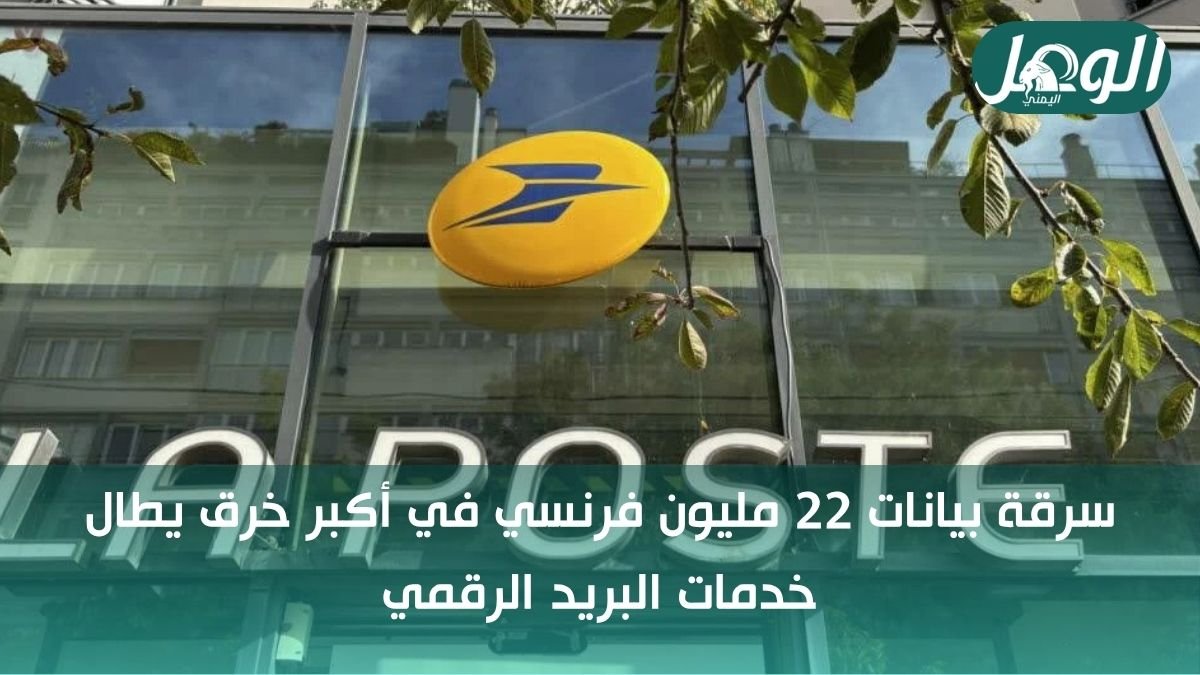
طالت تداعيات واحدة من أضخم الأزمات السيبرانية في تاريخ فرنسا نحو 22 مليون شخص، إثر تعرض شركة “مايليفا” (Maileva)، الفرع الرقمي التابع لمجموعة البريد الوطنية الفرنسية “لا بوست” (La Poste) ومجموعة “دوكابوست” (Docaposte)، لهجوم سيبراني واسع النطاق أدى إلى سرقة كميات هائلة من البيانات الشخصية والمراسلات.
وتكتسب هذه الواقعة خطورة استثنائية نظراً لأن ملايين المتضررين ليسوا من العملاء المباشرين للشركة، بل هم مواطنون تلقوا مراسلات رسمية أو إدارية أو طبية أُرسلت عبر المنصة لصالح أكثر من 70 ألف مؤسسة وشركة وهيئة حكومية وخاصة اعتمدت على المنصة لإرسال نحو 180 مليون مستند خلال العام الماضي وحده.
تعود الخيوط الأولى للاختراق إلى التاسع من سبتمبر الماضي، حيث بدأ نشاط رقمي مشبوه داخل خوادم الشركة قبل أن ترصده الفرق التقنية في السادس عشر والسابع عشر من الشهر ذاته، مما دفع الإدارة إلى اتخاذ قرار حاسم بقطع الاتصال وتعليق كافة الخدمات الرقمية والبريدية للمنصة لمدة ستة أيام كاملة بدءاً من الثالث والعشرين من سبتمبر لاحتواء الثغرة.
ورغم أن التقديرات الأولية لم تتحدث سوى عن محاولات وصول محدودة، كشفت وثائق داخلية وتقارير لمنصات متخصصة في الأمن السيبراني مثل “FrenchBreaches” و”Cyberattaque.org” عن استخراج قاعدة بيانات تضم نحو 39 مليون مرجع بريدي تعود بعض سجلاتها إلى عشر سنوات مضت، أفضت بعد إزالة التكرارات إلى تحديد هويات 22 مليون شخص تعرضت بياناتهم للسرقة الفعلية، وهو ما أكدته مجموعة “لا بوست” رسمياً لوكالة فرانس برس. تتمثل البيانات المسربة بالدرجة الأولى في الأسماء الكاملة والعناوين البريدية للمستفيدين من تلك المراسلات.
وبينما سارعت إدارة “مايليفا” إلى نفي تعرض المعلومات المصرفية للمواطنين للاختراق، أشارت التقارير المتطابقة إلى كشف أرقام الحسابات المصرفية الدولية (IBAN) وتفاصيل الفوترة الخاصة ببعض الشركات العميلة للمنصة.
كما امتد الأثر ليشمل بيانات حساسة لمستفيدين من قطاع الرعاية الصحية والإسكان الاجتماعي ووسائل النقل، مثل مرضى مستشفى “فوش” (Foch) في سورين الذين تعاملوا عبر شركة “Kiwee.care” الوسيطة لتحصيل الديون الطبية، حيث تمكن المخترقون من الاطلاع على محتوى خطابات التذكير بالدفع متضمنة أرقام الفواتير وتواريخ العلاج والمبالغ المستحقة، مما يفتح الباب أمام عمليات احتيال مالي وانتحال صفة شديدة الإتقان.
على الصعيد القانوني والرقابي، بادرت إدارة الشركة بإخطار الهيئة الوطنية الفرنسية لحماية البيانات والحرية (CNIL) رسمياً بالحادثة، وتقدمت بشكوى جنائية باشرت على إثرها السلطات القضائية تحقيقاً موسعاً لتحديد هوية الجهات المنفذة للهجوم، في ظل عدم طرح البيانات المسربة للبيع أو النشر العلني حتى اللحظة.
وأوضحت الشركة أنها أبلغت جميع المؤسسات والمنظمات المتضررة وفقاً للوائح التنظيمية، ملقيةً على عاتق كل مؤسسة مسؤولية إخطار مواطنيها ومرضاها بضرورة توخي أقصى درجات الحيطة والحذر عند تلقي أي إشعارات مالية أو مطالبات بتغيير البيانات البنكية خلال الأسابيع المقبلة.